Zum Inhalt springen
Eine Reihe von Containerbrücken vor dem Abendhimmel über einem Hafenterminal.

Branchen

Dieselben Rahmenwerke. Sehr unterschiedliche Gespräche.

Ein Krankenhaus, ein Zahlungsinstitut und ein Kubernetes-nativer SaaS-Anbieter können alle unter NIS2 fallen und zu völlig verschiedenen Schlüssen darüber kommen, was zuerst zu tun ist. Nachstehend, je Branche, wo wir üblicherweise beginnen.

Finanzdienstleistungen

Banken, Zahlungsinstitute, Versicherer, Vermögensverwalter und die IKT-Dienstleister, von denen sie abhängen.

Was es antreibt

DORA gilt vollumfänglich und ist ungewöhnlich konkret: ein Rahmenwerk für IKT-Risikomanagement, Vorfallklassifizierung gegen definierte Schwellen, ein Informationsregister über jede vertragliche Vereinbarung, getestete Resilienz und bedrohungsgeleitete Penetrationstests für die betroffenen Einheiten. Aufsichtsbehörden fragen inzwischen nach dem Register, nicht danach, ob es existiert.

Wo wir üblicherweise beginnen

Ein Informationsregister, das aus dem tatsächlichen Vertragsbestand aufgebaut wird und nicht aus dem Gedächtnis, sowie eine Lückenprüfung der Drittanbieterverträge gegen die DORA-Klauseln. Diese Arbeit legt das meiste andere offen: Konzentrationsrisiko, fehlende Prüfrechte und Ausstiegspläne, die niemand geschrieben hat.
Beleuchtete Banktürme bei Nacht über einem Fluss, ihre Spiegelungen auf dem Wasser gebrochen.

Passende Pakete

Gesundheitswesen

Kliniken, Praxen, Labore, Medizinproduktehersteller und Gesundheitsdatenplattformen.

Was es antreibt

Gesundheitseinrichtungen liegen an der Schnittstelle von NIS2, den DSGVO-Regeln zu besonderen Datenkategorien, nationalen Hosting-Anforderungen wie HDS in Frankreich und — für Hersteller — dem CRA zusätzlich zur Medizinprodukteverordnung. Zugleich ist Ransomware hier kein Datenproblem, sondern ein Kontinuitätsproblem mit klinischen Folgen.

Wo wir üblicherweise beginnen

Kontinuität zuerst: Isolierung der Sicherungen, Wiederherstellungstests und eine Krisenübung mit der klinischen Leitung im Raum. Danach die regulatorische Abbildung, denn eine Gesundheitsorganisation, die weiterarbeiten kann, kauft sich die Zeit, die Compliance-Arbeit ordentlich zu machen.

Ein leeres Intensivzimmer, das Bett flankiert von Überwachungs- und Beatmungsgeräten.

Passende Pakete

Energie und Versorgung

Erzeuger, Netzbetreiber, Versorger und die dahinterliegenden Industrieanlagen.

Was es antreibt

Fast immer als wesentliche Einrichtung nach NIS2 eingestuft, mit nationalen Anforderungen obendrauf und einer echten IT/OT-Trennung. Unternehmensnetz und Leitsysteme haben verschiedene Verantwortliche, verschiedene Lebenszyklen, verschiedene Toleranzen für einen Neustart und meist keine vereinbarte Segmentierung dazwischen.

Wo wir üblicherweise beginnen

Ein Asset-Inventar und ein Zonen-und-Conduit-Modell über die IT/OT-Grenze hinweg, mit passiven Verfahren in Produktionsnetzen. Segmentierungsentscheidungen folgen aus dieser Karte, und eine realistische NIS2-Position ebenfalls.

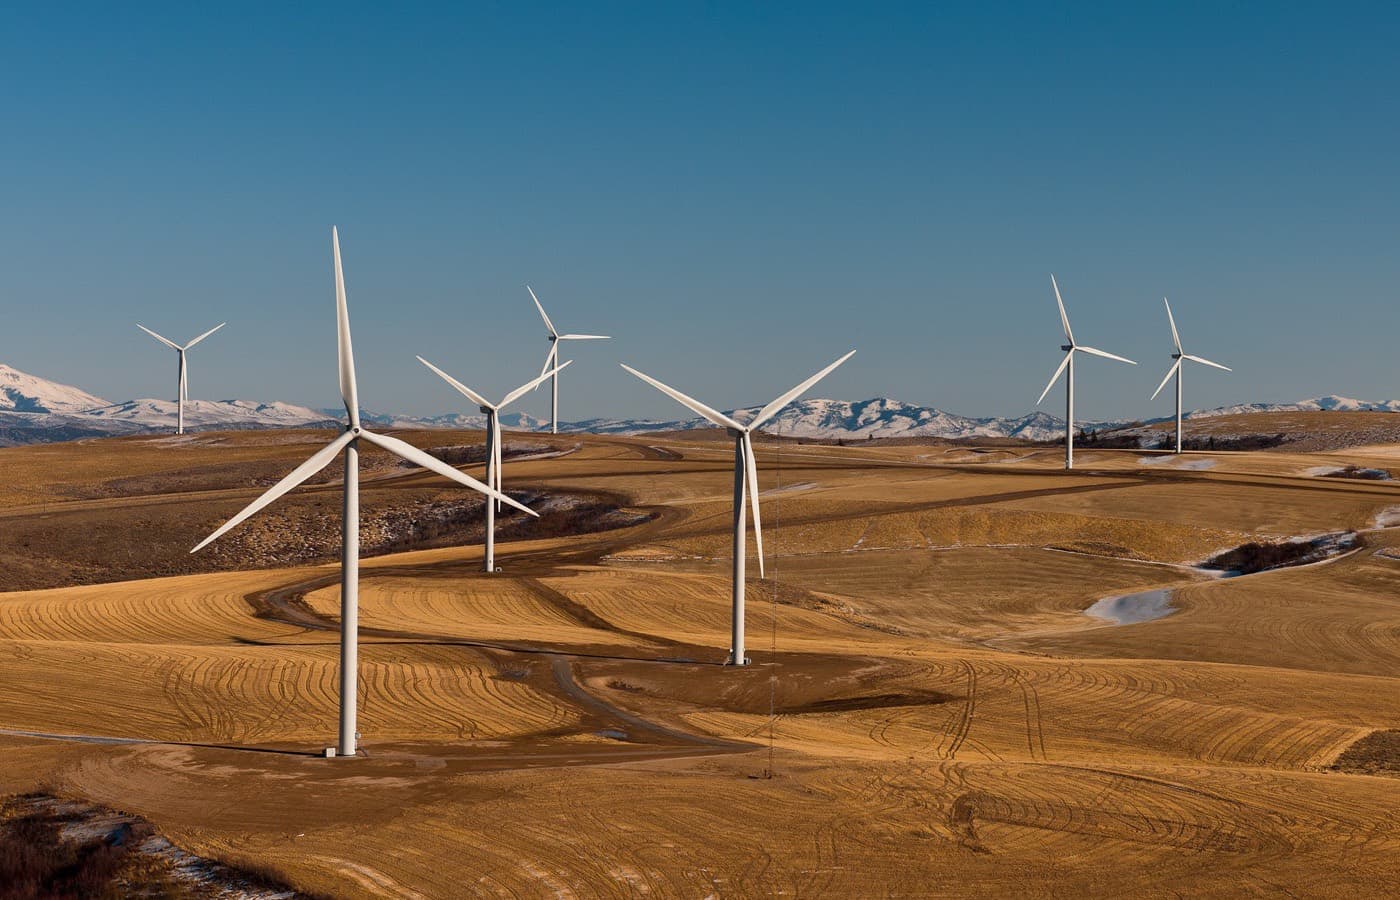
Windkraftanlagen verteilt über offenes Hochland, aus der Luft gesehen.

Passende Pakete

Transport und Logistik

Betreiber, Spediteure, Hafen- und Flughafendienste, Flotten- und Lagerplattformen.

Was es antreibt

NIS2-Anwendungsbereich, schmale Margen und eine operative Realität, in der ein Systemausfall die physische Bewegung binnen Stunden stoppt. Die Lieferkette ist zugleich die Angriffsfläche: Zollplattformen, EDI-Anbindungen von Partnern, Telematik und Lagerverwaltungssysteme Dritter liegen alle innerhalb des Perimeters.

Wo wir üblicherweise beginnen

Sicherheit von Dritten und Schnittstellen — wer verbindet sich womit, mit welchen Zugangsdaten und was passiert, wenn einer davon kompromittiert wird — gefolgt von einer Kontinuitätsplanung rund um die Abläufe, die nicht pausieren können.

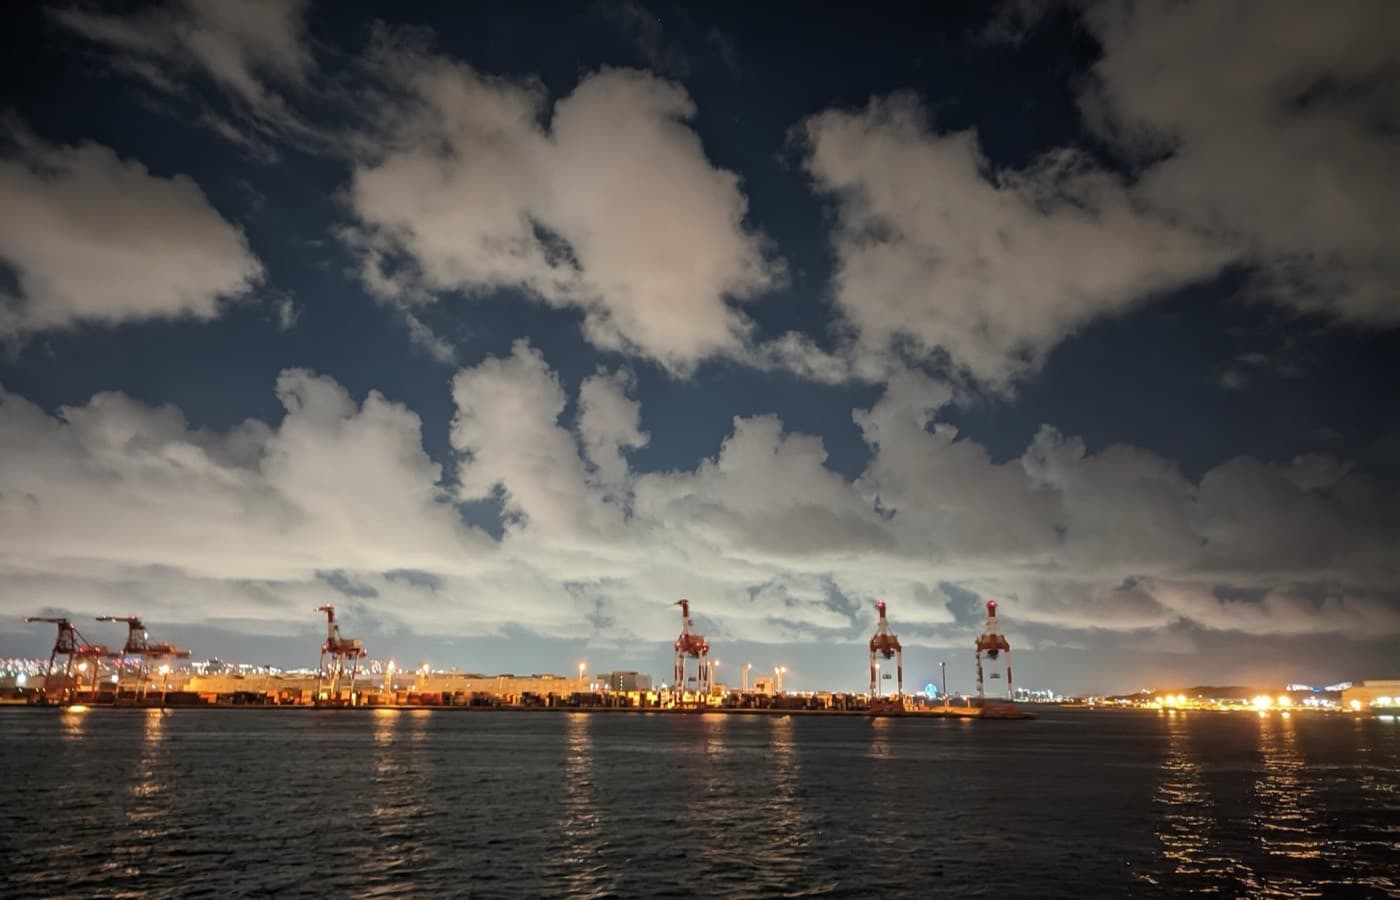
Beleuchtete Containerkräne entlang einer Bucht bei Nacht, unter aufgerissener Wolkendecke.

Passende Pakete

SaaS und Technologie

Softwareanbieter, Scale-ups und Plattformen, die an Großkunden verkaufen.

Was es antreibt

Compliance kommt über den Vertriebstrichter. Ein Interessent verlangt ISO 27001 oder SOC 2, Sicherheitsfragebögen beginnen Abschlüsse zu blockieren, und nun ergänzt der CRA Produktpflichten für alles, was auf dem EU-Markt bereitgestellt wird. All das landet bei einem Engineering-Team, das wöchentlich ausliefert und keine Lust auf eine parallele Compliance-Bürokratie hat.

Wo wir üblicherweise beginnen

Compliance as Code. Die Kontrollen einmal abbilden, sie als automatische Prüfungen in der Pipeline umsetzen und die Nachweise sich selbst sammeln lassen. Die Zertifizierung wird dann zum Audit von etwas, das bereits funktioniert, statt zu einem Dokumentationsprojekt.

Eine Nahaufnahme von Code auf einem Monitor, die einzelnen Pixel der Schrift sichtbar.

Passende Pakete

Öffentlicher Sektor

Kommunen, Behörden, Anstalten und ihre beauftragten Betreiber.

Was es antreibt

NIS2-Anwendungsbereich für viele Einrichtungen, nationale Sicherheitsrahmen obendrauf, Vergaberegeln, die bestimmen, wie die Arbeit beschafft werden kann, und Budgets, die ein Jahr im Voraus feststehen. Souveränität und Datenresidenz sind selten optional, und bürgernahe Dienste lassen sich für eine Migration nicht einfach abschalten.

Wo wir üblicherweise beginnen

Eine Anwendbarkeits- und Reifegradanalyse, die einen bepreisten Mehrjahresplan passend zum Budgetzyklus liefert, samt einer öffentlich vertretbaren Position zu Souveränität und Residenz.

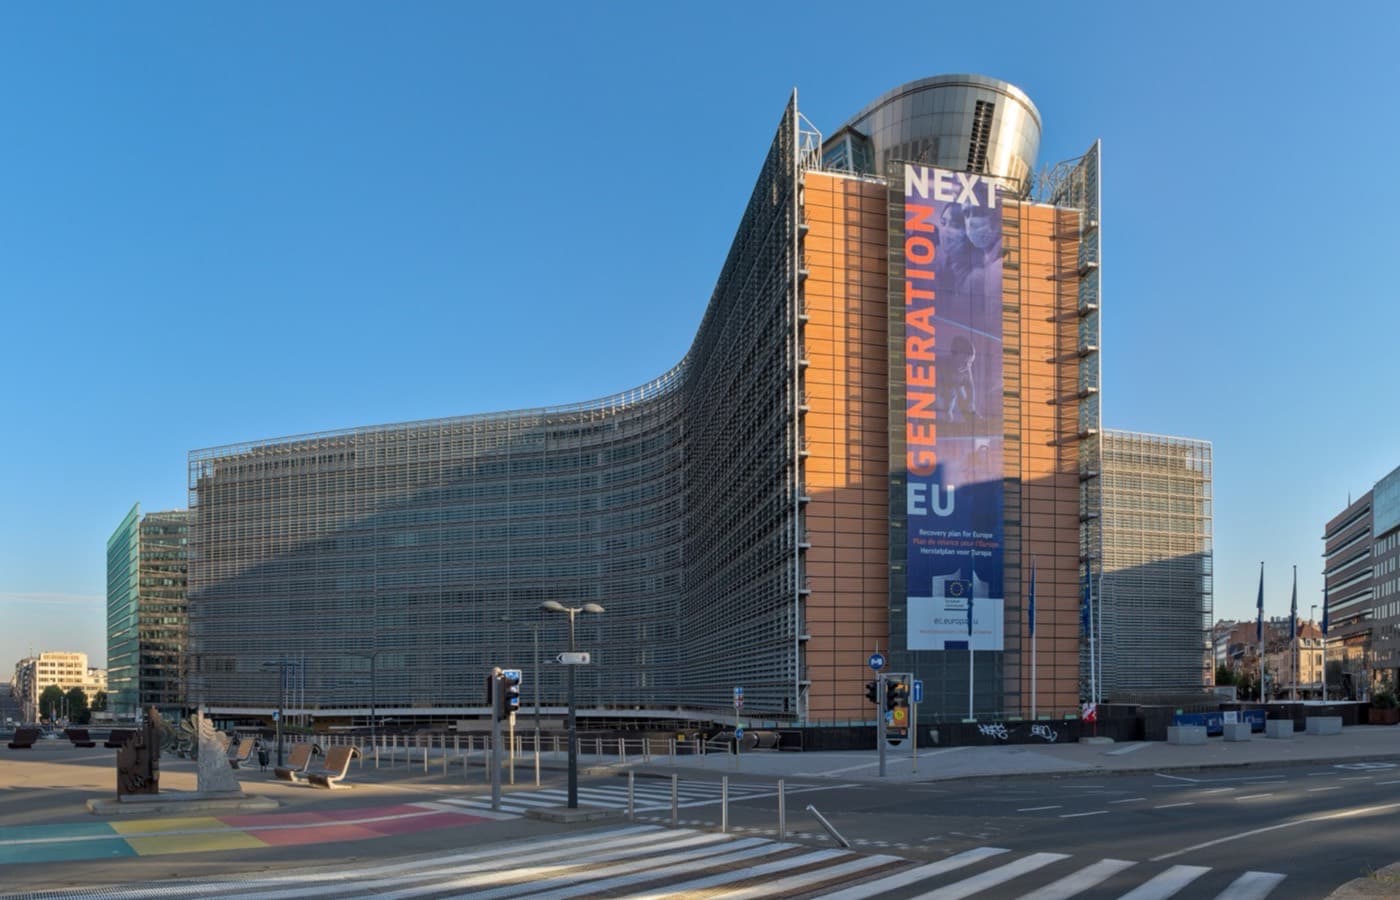
Der Sitz der Europäischen Kommission in Brüssel, dessen gläserne Flügel sich entlang der Straße biegen.

Passende Pakete

Industrie und OT

Fertiger, Prozessindustrie und Hersteller vernetzter Produkte.

Was es antreibt

Produktionsanlagen mit zwanzigjährigen Lebenszyklen, Lieferanten, die den Support entziehen, wenn Sie patchen, und ein wachsendes Geschäft mit vernetzten Produkten, das nun unter den CRA fällt. Zwei getrennte Probleme, üblicherweise in zwei getrennten Unternehmensteilen, die gleichzeitig eintreffen.

Wo wir üblicherweise beginnen

Für das Werk: eine IEC-62443-Bewertung mit einem spezialisierten Partner und ein Segmentierungsplan. Für die Produkte: CRA-Einstufung, SBOM und ein Prozess zum Umgang mit Schwachstellen, denn dort steht eine harte Marktzugangsfrist.

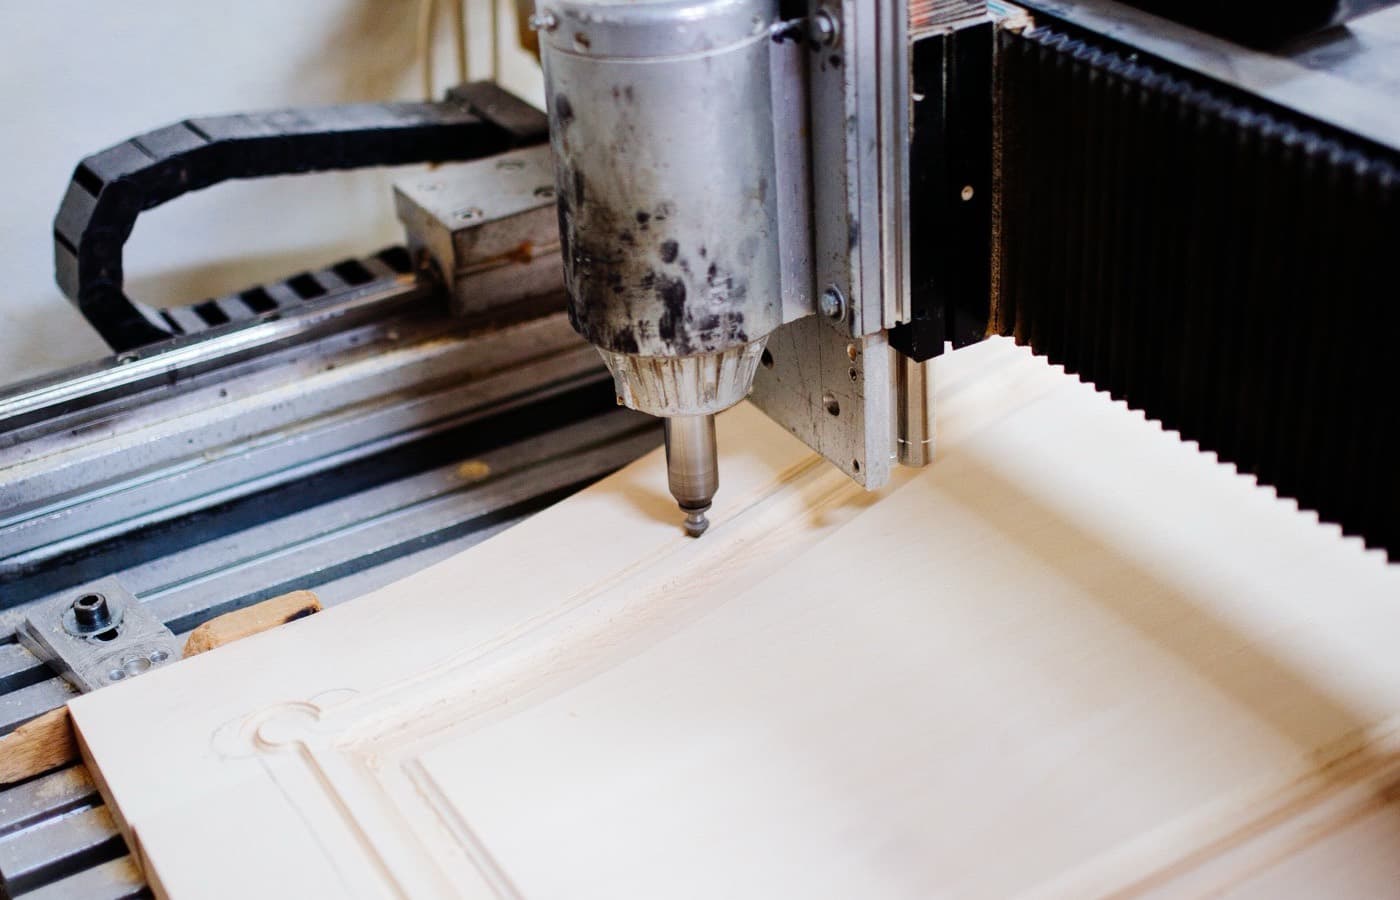
Der Kopf einer CNC-Fräse, der ein Werkstück auf dem Maschinentisch bearbeitet.

Passende Pakete

Tochtergesellschaften internationaler Gruppen

Europäische, afrikanische und südamerikanische Einheiten von Gruppen mit Sitz anderswo.

Was es antreibt

Konzernrichtlinien, die für eine andere Rechtsordnung geschrieben wurden, lokale Aufsichtsbehörden mit Fragen, die das Konzernrahmenwerk nicht beantwortet, und ein lokales Team ohne Befugnis, an beidem etwas zu ändern. Die NIS2-Registrierung ist national. Datenschutzrecht ist lokal. Die ISO-Zertifizierung der Gruppe deckt die Einheit vielleicht ab, vielleicht auch nicht.

Wo wir üblicherweise beginnen

Eine Lückenanalyse zwischen Konzernrahmenwerk und lokalen Pflichten, die eine kurze Liste echter lokaler Anforderungen und die Nachweise dafür ergibt — meist deutlich weniger Arbeit, als das lokale Team befürchtet hat, und gegenüber der Zentrale vertretbar.

Eine Abflugtafel im Flughafen, Ziele und Zeiten laufen den Bildschirm hinunter.

Passende Pakete

Ihre Branche steht nicht auf der Liste?

Die Rahmenwerke sind dieselben. Was sich ändert, ist der Ausgangspunkt. Schildern Sie die Lage, und wir sagen Ihnen, wo wir beginnen würden.